
Ein zentrales Element erfolgreichen Sicherheitsmanagements ist die Bewertung des Schutzbedarfs speziell in Bereichen, die als Kritische Infrastruktur gelten. Diese Infrastrukturen unterliegen strengen Anforderungen, um ihre Funktionsfähigkeit auch im Krisenfall zu sichern. Insbesondere beeinflussen die zunehmende Vernetzung und der Einsatz digitaler Steuerungssysteme die Komplexität und die Arten von Risiken, denen Kritische Infrastrukturen ausgesetzt sind. Mit Konzepten wie Grundschutz und dem Aufbau eines ISMS lassen sich Risiken methodisch erfassen und steuern. Zusätzlich gewinnen flexible risikobasierte Ansätze an Bedeutung, denn nicht jede Maßnahme ist für jede Organisation wirtschaftlich sinnvoll – deshalb helfen Risikoanalysen und Priorisierung, begrenzte Ressourcen optimal einzusetzen. Zertifizierungen wie ISO 27001 setzen international anerkannte Standards und unterstützen Organisationen dabei, Schutzbedarfe kontinuierlich zu prüfen, Prozesse zu optimieren und dadurch das Vertrauen von Partnern und Kunden zu stärken. Ein Unternehmen könnte beispielsweise abwägen, wie hoch der Return on Security Investment bei der Modernisierung eines IT-Überwachungssystems ausfällt, um das verbleibende Risiko gezielt zu minimieren und das Sicherheitsniveau angemessen zu erhöhen.
Im Angriffsfall werden zunehmend raffinierte Methoden genutzt, die nicht allein auf technische Schwächen abzielen. Cyberkriminelle bedienen sich zahlreicher Angriffsvektoren, darunter Social Engineering, das auf die Manipulation von Mitarbeitenden setzt, sowie klassische technische Angriffsmethoden über Schwachstellen in Systemen. Schadprogramme wie Malware und speziell entwickelte Ransomware verbreiten sich teils über gezielten Spam oder Phishing-E-Mails. Phishing zeichnet sich durch täuschend echte E-Mails oder gefälschte Webseiten aus, die darauf abzielen, Zugangsdaten oder sensible Informationen abzugreifen – ein beliebter Trick ist das Auftreten als interne IT-Abteilung. Während ein Mitarbeiter in einem Szenario beispielsweise auf den Link einer gut gefälschten E-Mail klickt, könnte der Angriffsvektor das Einschleusen von Schadsoftware oder das Abgreifen von Zugangsdaten initiieren. Auch Spoofing, also das Vortäuschen falscher Absenderidentität, spielt dabei eine Rolle und erschwert die Unterscheidung zwischen legitimen und manipulativen Nachrichten zusätzlich. Eine umfassende Gefahrenabwehr setzt deshalb auf die Sensibilisierung der Mitarbeitenden ebenso wie auf technische Erkennung und Filterung verdächtiger Inhalte.
Zur effizienten Absicherung zählen auch systematische Vorgehensweisen, um Schwachstellen zu erkennen, zu priorisieren und wirksam zu behandeln. Das Schwachstellenmanagement stützt sich dabei heute oftmals auf Threat Intelligence und die Auswertung öffentlich verfügbarer Informationen im Rahmen von OSINT. Durch die Kombination von automatisierten Analysen mit manueller Bewertung gelingt es, neue Bedrohungen und bekannte Schwachstellen zeitnah zu identifizieren. Eine zentrale Rolle spielt die lückenlose Erfassung aller eingesetzten Komponenten in Form einer Software Bill of Materials, da viele Schwachstellen erst durch genaue Kenntnis der Systemlandschaft erkannt werden können. In einer hypothetischen Situation könnte ein IT-Team eine neu veröffentlichte Sicherheitswarnung mit dem eigenen Softwarebestand abgleichen, relevante Schwachstellen identifizieren und Gegenmaßnahmen einleiten, etwa Patchen oder gezielte Isolierung betroffener Systeme. Parallel werden dabei Hinweise aus Threat Intelligence-Diensten ausgewertet, um Attacken frühzeitig zu erkennen und eine schnelle Reaktion zu ermöglichen.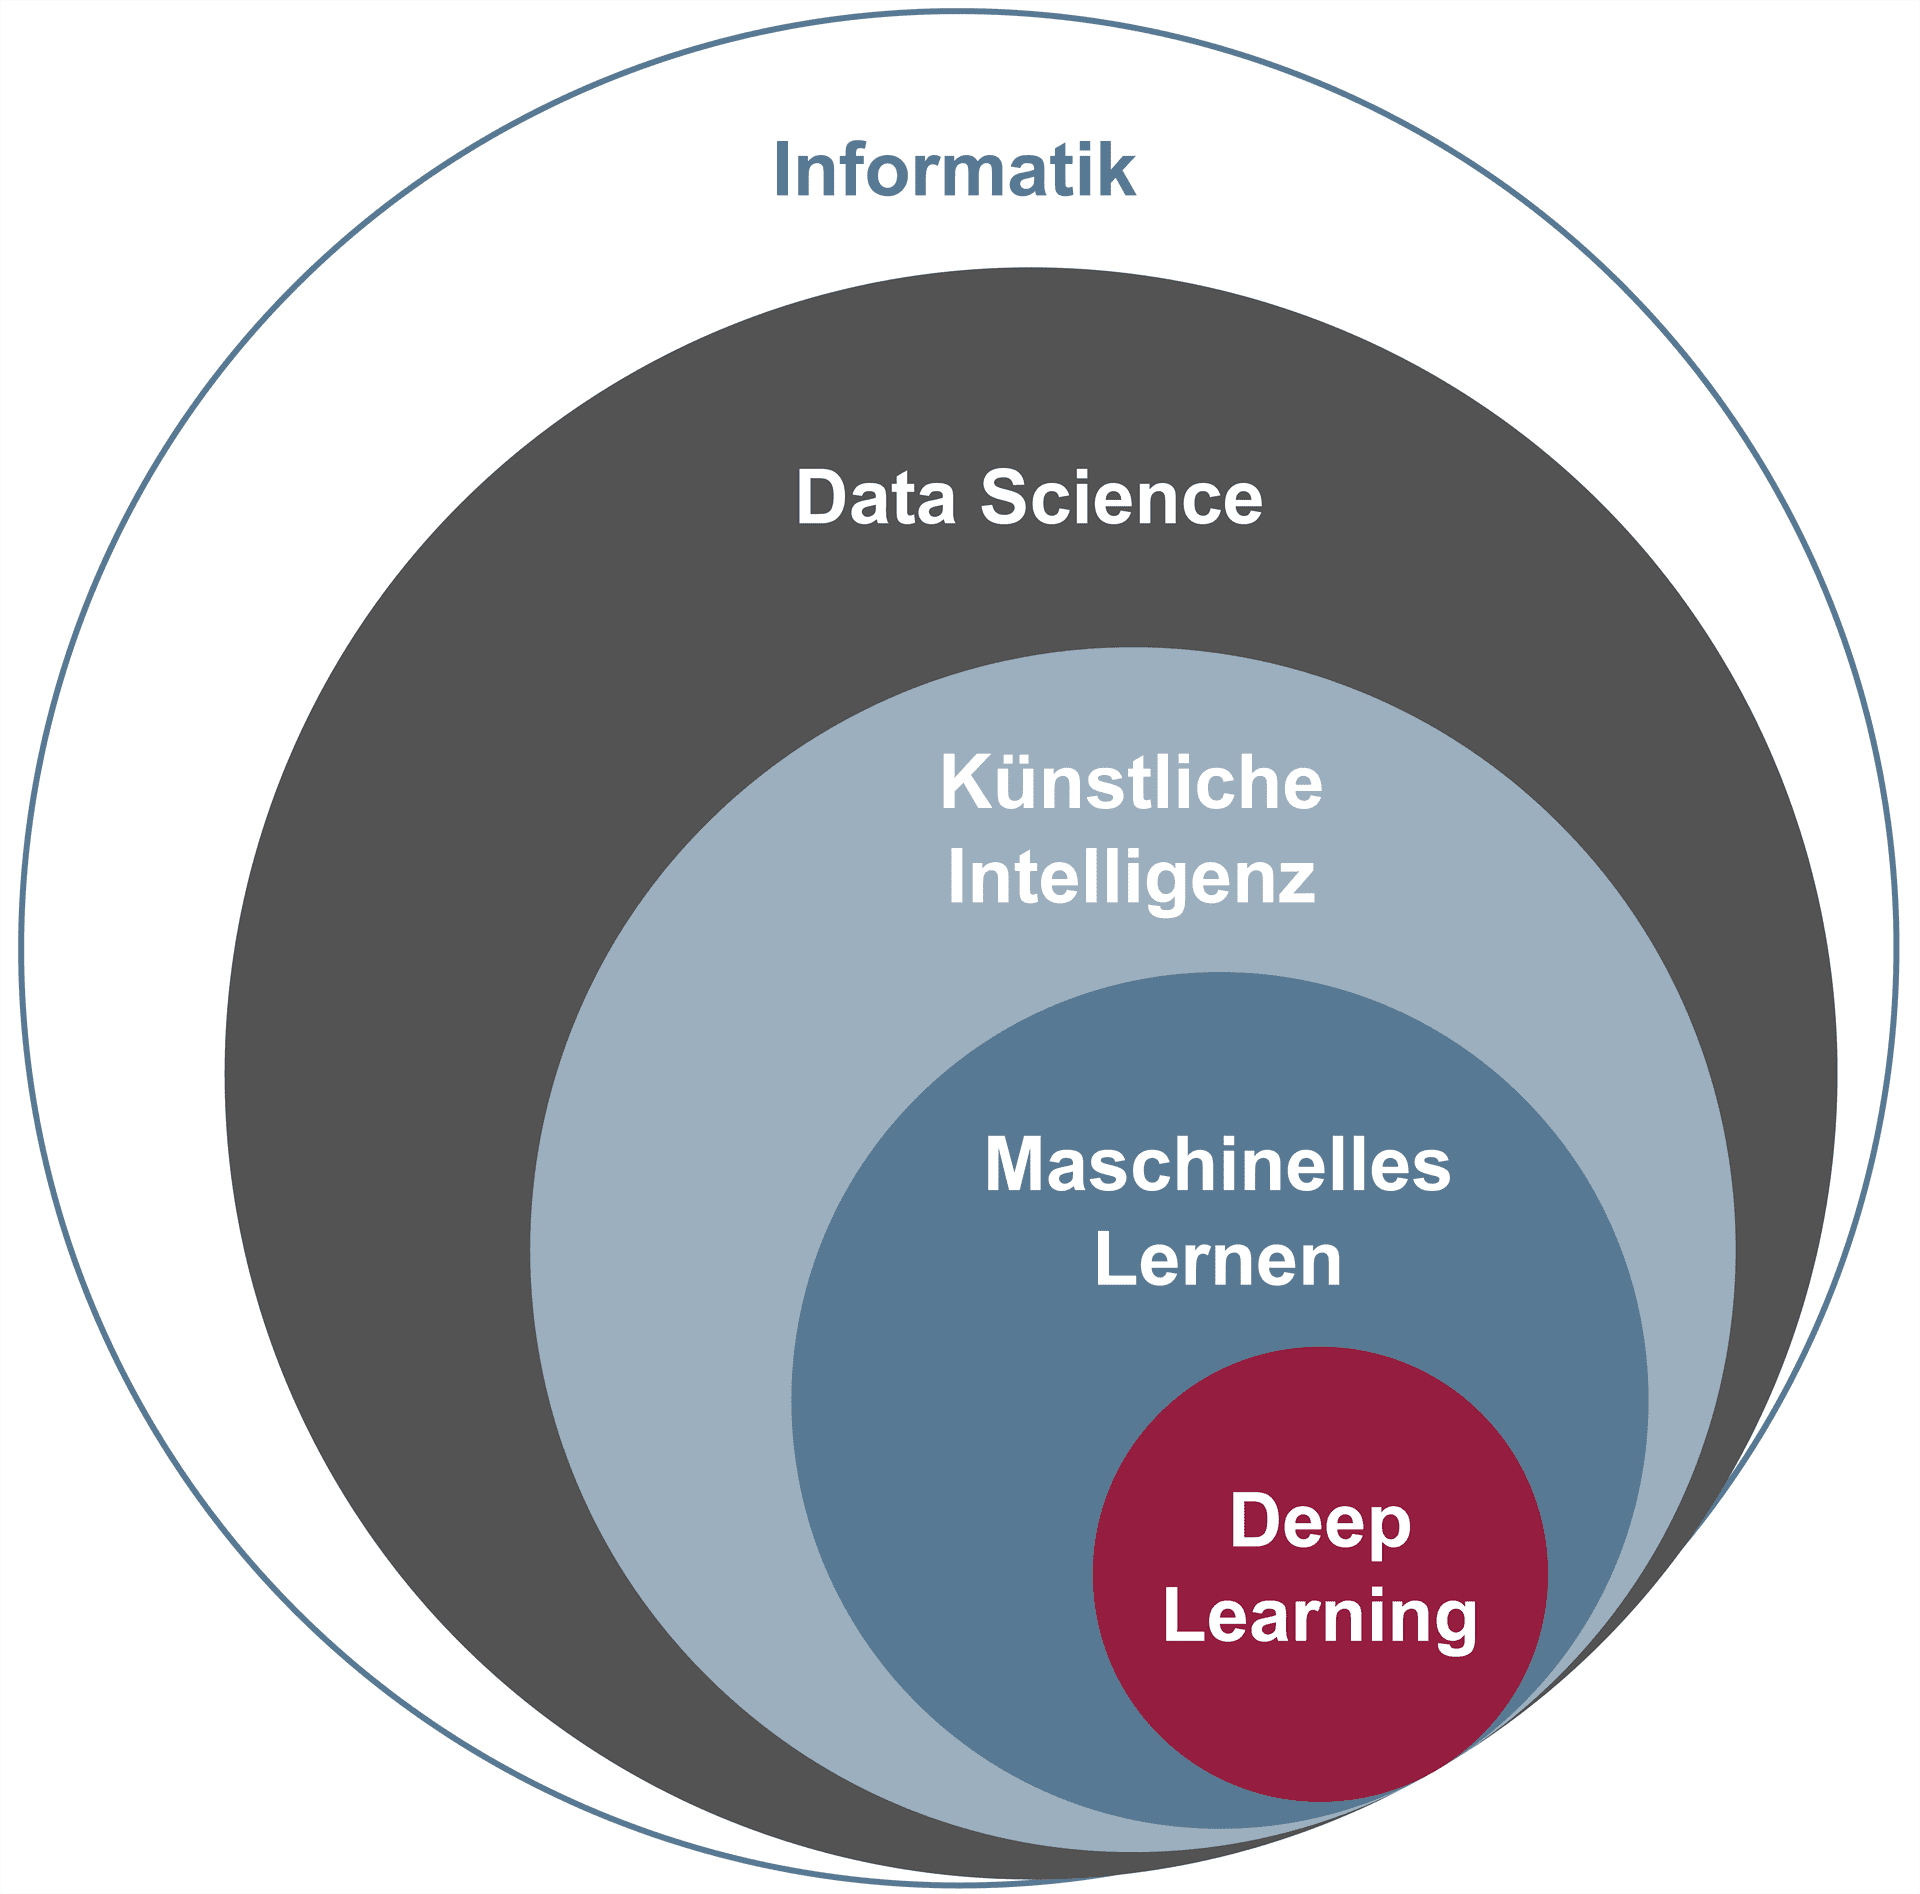
Technische Schutzschichten greifen auf verschiedenen Ebenen und sorgen dafür, dass Angreifer trotz Erfolg einzelner Angriffsversuche nicht zwangsläufig auf zentrale Ressourcen zugreifen können. Authentifikation, oft in Kombination mit starken Passwörtern und gelegentlich mit CAPTCHA gegen automatisierte Angriffe, schützt digitale Identitäten. Die Überwachung und Segmentierung des Netzverkehrs mit Firewalls ist ebenso unerlässlich wie die Verschlüsselung sensibler Datenströme mittels TLS oder das asymmetrische Verschlüsselungsverfahren durch RSA, das den Schlüsselaustausch und digitale Signaturen ermöglicht. Besonders sensible Schlüssel können zudem in einem dedizierten HSM verwahrt werden, das physisch besonders hohe Sicherheit gewährt. Eine ergänzende Absicherung liefern TPMs, die beispielsweise Geräteidentitäten absichern und Integritätsprüfungen unterstützen. Die Grundidee von Zero Trust ist es, allen Kommunikationspartnern im Netzwerk grundsätzlich zu misstrauen und jeden Zugriff unabhängig voneinander zu prüfen – unabhängig davon, ob sich das Gerät oder der Nutzer innerhalb oder außerhalb des eigenen Netzwerks befindet. In einem Praxisbeispiel könnten sich Mitarbeitende beim Zugriff auf eine sensible Anwendung regelmäßig neu authentifizieren; gleichzeitig werden Datenübertragungen mittels TLS verschlüsselt und die Schlüsselverwaltung durch HSMs abgesichert, während der Zugriff auf einzelne Ressourcen konstant nach Zero Trust überprüft wird, um unbefugte Zugriffe zu verhindern.
Wissen über Risiken und Schutzmechanismen ist Voraussetzung, um digitale Chancen gesellschaftlich verantwortlich zu nutzen und Freiheitsrechte wie die Privatsphäre zu sichern. Dabei stellt die Künstliche Intelligenz sowohl neue Möglichkeiten als auch neue Herausforderungen für die Cyber-Sicherheit bereit. Sie kann beispielsweise Angriffsmuster frühzeitig erkennen, jedoch auch zum Erstellen neuartiger Bedrohungen dienen und so die Komplexität der Verteidigung erhöhen. Der Einsatz von Blockchain etwa ermöglicht manipulationssichere Protokollierung in bestimmten Anwendungsfällen, wie der Nachvollziehbarkeit von Transaktionen oder Lieferketten, jedoch keine absolute Sicherheit. Darüber hinaus prägen Konzepte wie Filterblasen die Wahrnehmung von Informationen im Netz und erschweren die kritische Informationsauswahl, wenn Algorithmen immer wieder ähnliche Inhalte präsentieren. Übermäßige Automatisierung kann zudem zur Diskussion um die Singularität beitragen, einer hypothetischen Schwelle, ab der Maschinen eigenständig innovative Prozesse entwickeln könnten – Folgen und Kontrollierbarkeit sind dabei weiterhin umstritten. Wer die Grundlagen systematisch verstehen will, findet im Lehrbuch Cyber-Sicherheit von Pohlmann einen Zugang zu bewährten Konzepten, Methoden und deren Grenzen.
Insgesamt zeigt sich, dass wirksame Cyber-Sicherheit immer ganzheitlich betrachtet werden muss. Sie erfordert strategische Planung, passgenaue technische Lösungen und die Bereitschaft, Wissen stetig weiterzuentwickeln. Nur so können die Chancen der Digitalisierung verantwortungsvoll genutzt und zentrale Werte wie Verfügbarkeit, Integrität und Vertraulichkeit geschützt werden.